先说结论
把 Skill 当成下载来的代码看待。读 SKILL.md 和每个脚本,弄清它要花多少钱、会连到哪里;它要的权限超出这件活的需要,就停下。
五分钟检查清单
每个 Skill 第一次运行前查一遍;以后哪次更新改了脚本,再查一遍。
- 读
SKILL.md,以及它链接到的每个文件。 - 读每个脚本,记下它会写入、删除、上传或安装什么。
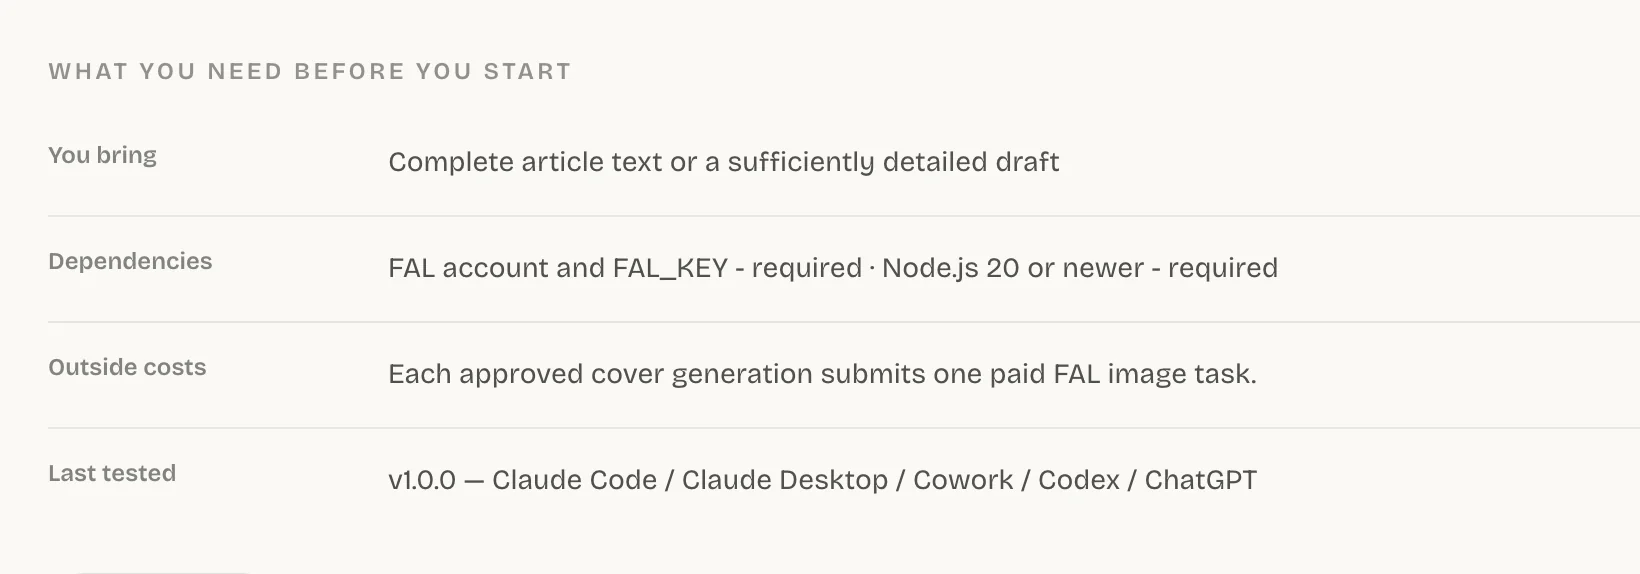
- 看 Skill 页面上的依赖项和外部成本。
- 列出它会调用的所有外部网站和服务。
- 问自己:它要的权限,和它承诺的结果对得上吗?
看到这些就停下
下面任何一条出现,都先停下来仔细读,别急着运行。
| 你看到 | 这样做 |
|---|---|
| 让你把 API key 或密码贴进对话 | 立刻停下。Skillry 从来不会这样要求,登录都在你的浏览器里完成。 |
| 脚本会从某个 URL 下载代码再执行 | 先看清它拉下来的是什么,再决定要不要跑。 |
| 设计或写作类的 Skill,却要部署,或者改动系统各处的文件 | 问清楚为什么。收窄它的权限,或者干脆不用。 |
| 发布、删除或付费生成之前,不停下来确认 | 先让它加一步确认。 |
仓库自带的 Skills 也要查
容易忽略
克隆一个仓库时,它的 .claude/skills/ 可能会跟着一起下来。在 Claude Code 里,就算这个文件夹你还没标记为受信任,项目 Skill 的 allowed-tools 照样生效。所以在仓库里开工之前,先把里面的 Skills 读一遍。
克隆完看一眼 .claude/skills/,就知道有没有要读的东西。
密钥别放进 Skill
API key 按服务文档说的方式配置,通常是环境变量。不要写进 SKILL.md、示例、对话或提交到仓库的文件里。Skillry CLI 自己的登录凭据存在 macOS 钥匙串或 Windows 凭据管理器里,运行 skillry-cli logout 就能撤销。
第一次先安全地试跑
用到正式工作之前,先找个出错也没损失的地方跑一次。
- 用临时文件夹和随手写的测试输入。
- 服务提供测试凭据的,就用测试凭据。
- 看一遍改动过的文件和所有网络请求,没问题再用到正式工作上。
Skill 读到的网页和文档里也可能藏着指令。这件活要做什么,由你的请求和你审过的 SKILL.md 决定,读到的网页不该悄悄把范围扩大。
常见问题
Claude Skills 安全吗?
安不安全,取决于它带的脚本。Skill 本身只是普通文本文件,但脚本会用你的权限在你的电脑上运行,所以要像对待下载来的代码一样,先读再用。
Skill 会偷走我的 API key 吗?
有可能。脚本能读到你的用户账号能读的一切,恶意脚本也一样。把 key 放在密钥管理工具或环境变量里,别放进对话或 Skill 文件。
Skillry 会检查 Skills 吗?
每个 Skill 页面都列出了依赖项和外部成本,安装时从不索要 API key,登录在你的浏览器里完成。不过运行之前,你还是应该自己读一遍。
克隆下来的仓库自带 Skills,能直接用吗?
读过再用。在 Claude Code 里,就算文件夹没标记为受信任,项目 Skill 的 allowed-tools 也会生效,所以开工前先看看 .claude/skills/。
参考来源
这篇对你有帮助吗?